ISMSクラウドセキュリティ とは
ISO/IEC 27001:2013(ISMS)認証を前提として、その適用範囲内に含まれるクラウドサービスの提供もしくは利用に関して、ISO/IEC27017:2015に規定されるクラウドサービスにおける情報セキュリティ管理策を満たしている組織を認証する仕組みです。
ISO/IEC 27017:2015は、クラウドサービス固有の情報管理策及び実施の手引きを追加するベストプラクティス(実践規範)としての規格のため、JIPDECはISMSクラウドセキュリティ認証のための新たな認証基準として「ISO/IEC 27017:2015に基づくISMSクラウドセキュリティ認証に関する要求事項JIP-ISMS517-1.0」を策定しています。
ISO/IEC 27017 規格改訂に関するお知らせ
クラウドセキュリティに関する国際標準規格が改訂され、2026年7月27日に「ISO/IEC 27017:2026」として正式発行されました。
これに伴い、国内のISMSクラウドセキュリティ認証基準(JIP-ISMS517)も2026年秋頃を目途に改訂版が発行される予定です。すでに認証を取得されている企業様におかれましても新基準への移行対応が必要となり、発行後は3年間の移行期間が設けられる見込みとなっております。
当社では、今後もスケジュールの動向など最新情報を速やかにお届けしてまいります。新規での構築支援はもちろん、既存取得企業様の「2026年版への移行(改訂対応)サービス」もサポートいたします。対応に不安がある場合は、ぜひお気軽にご相談ください。
ISO27017はISO27001のアドオン
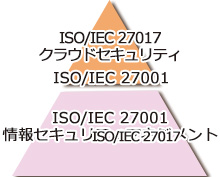
ISO27017認証を取得するためには、ISO27001認証を「取得している」または同時に認証取得する必要があります。 ISO27001の認証に対して、ISO27017の認証をアドオンする形式です。
ISO27017はクラウドセキュリティのための管理策が記載された規格であり、それをPDCAのマネジメントサイクルに乗せて運用し、継続的に改善を図るためには、 ISO27001(ISMS)の認証が前提になます。
認証の対象となる組織
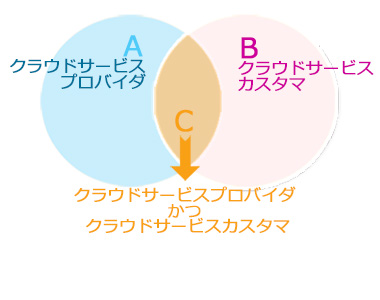
ISMSクラウドセキュリティ認証は次に示すように、クラウドサービスを提供している組織、又はクラウドサービスを利用している組織、あるいはその両方である組織が認証の対象となりまます。
| A | クラウドサービスプロバイダ | クラウドサービス(IaaS、PaaS、SaaS)を提供している事業者 |
| B | クラウドサービスカスタマ | クラウドサービス(IaaS、PaaS、SaaS)を利用している事業者 |
| C | クラウドサービスプロバイダ かつ クラウドサービスカスタマ | クラウドサービス(IaaS、PaaS、SaaS)を利用し、クラウドサービス(IaaS、PaaS、SaaS)を提供している事業者 |
取得のメリット
| ステークホルダーからの信頼性向上 | クラウドサービス提供(利用)に対する情報セキュリティに関して、経営者のコミットメントを明確化し、組織のリスクが適切に管理されていることが証明できます。 |
| ブランド力の強化 | 企業の組織の信頼度、ブランド力、イメージアップが期待できます。規格要求事項の遵守、顧客に情報セキュリティが万全であることを証明し、競争力をさらに高めることが可能になります。 |
| コスト削減 | 統一された規格を活用した認証によって社内外の監査費のコスト削減ができます。 |
取得スケジュール例(ISMS認証済みの場合)
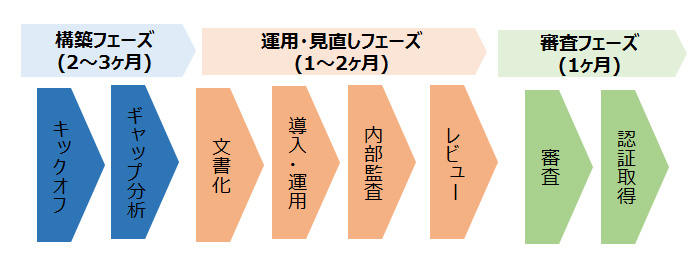
| キックオフ: | ISMSの認証取得を推進する主要メンバーでISMSの概要、認証取得の目的、推進手順を共有する。 |
| ギャップ分析: | 組織の課題や現在の業務の流れを整理する。 |
| 文書化: | ISO27017の規格要求事項を実現するために必要な方針、ルール、手順、管理策(セキュリティ対策)等などを文書化し整備する |
| 導入・運用: | 運用 内部監査:内部監査員を養成し、監査を実施し、トップマネジメントに報告する。 |
| レビュー: | トップマネジメントにISMS運用の成果・課題を報告し、改善指示を受ける。 |
| 審査対応: | 審査対応し、検出された指摘事項に対応する。 |
ご不明な点やお問合せなどございましたらお気軽にご連絡ください。
当社営業担当がサポートさせて頂きます。
お気軽にお問い合わせください。03-5366-4016受付時間 9:00-18:00 [ 土・日・祝日除く ]
お問い合わせ