サプライチェーン強化に向けたセキュリティ対策評価制度とは
(SCS評価制度)
2026年度末より
制度開始予定
「取引先から対応を求められたが、自社の対策がどのレベル(★)にあるか分からない…」
「セキュリティの専任担当者がおらず、現場の業務と兼務しながら対応を進めるのは限界がある…」
セキュリティの専門知識や専任担当者がいなくても問題ありません。
自社に合った評価(★)へ着実に登録できるよう、現状把握(ギャップ分析)から具体的なルール策定、実際の評価手続きまでトータルで支援いたします。
「何から手をつけるべきか」とお悩みの段階から、大切な取引を安心して継続できる体制を目指すために、まずはご相談ください。
制度の概要
サプライチェーンを形成する各組織のセキュリティ対策状況を「★(星)」の数で、客観的に証明・可視化し、改善を促すための制度です。
近年のサイバー攻撃は、セキュリティが強固な大企業を直接狙うのではなく、守りの手薄な取引先を「踏み台」にする手法が主流となっています。そのため、これからのビジネスにおいて、サプライチェーン全体のセキュリティ強化は関心が高まっている重要なテーマです。
制度が導入される背景には、これまで発注側・受注側の双方が抱えていた課題があります。
●発注側(元請け企業など)の課題
取引先のセキュリティ対策実態を、客観的に判断する基準や手段がない。
●受注側(サプライヤーなど)の課題
取引先(顧客)ごとに異なるセキュリティ調査票への対応が、過大な負担になっている。
SCS評価制度は、これらの課題を共通の「客観的基準」に基づいて評価、解決し、社会全体のサイバーレジリエンス(サイバー攻撃に対する耐久力・復旧力)の向上を目的としています。
こんな疑問や不安はありませんか?
Q.1
やらないといけないのは分かっているが、具体的に何から対応を始めていいのか分からない
A.
ご安心ください。
まずは当社フォーマットに沿って、貴社の目指すレベル(★3/★4)と現在の状況を確認することからスタートします。
前提知識がゼロの状態からでも、登録まで迷わず最短ルートで進められるようサポートいたします。
Q.2
社内にセキュリティの専任(専門)担当者がいないが登録を目指せるだろうか
A.
お客様の事業内容と規模にあったセキュリティの体制整備をサポートいたします。
コンサルタントがセキュリティ部門の立ち位置で伴走し、複雑なガイドラインの解釈から、各種規程・台帳のひな型提供、作成代行までを包括的にサポートし、登録を目指します。
Q.3
制度開始まで時間があるからそんなに焦って準備しなくてもいいんじゃないか
A.
先行して対策を開始する、制度が開始されてから着手する、といった選択肢がございます。
貴社のお客様からの要望等を踏まえて判断することが重要です。いち早く登録を目指す場合、ギャップ分析や社内ルールの整備、ツールの導入に数ヶ月かかる点を考慮して先行着手をおすすめしております。
登録のメリット
受注者(委託先・協力会社様)
- 重複する調査票への回答コストを大幅削減
取引先ごとに異なる膨大なセキュリティ調査票への個別対応が不要に。共通基準の評価を活用することで、対応工数や担当者の業務負担を大幅に減らせます。
- 客観的な信頼証明による受注機会の拡大
自社のセキュリティ水準を公的に証明できるため、「安心して発注できるパートナー」として競合他社との差別化を図り、新規案件の獲得や取引継続につなげます。
発注者(委託元・親企業様)
- 統一基準による委託先リスク管理の効率化
取引先のセキュリティレベルを共通尺度(★)で可視化。自社独自のチェックシート運用にかかる手間を抑え、的確な評価・管理体制を構築できます。
- サプライチェーン事故の未然防止とブランド保護
委託先を経由した情報漏えいや操業停止(ランサムウェア被害など)のリスクを低減し、自社の事業継続性と社会的信用を守ります。
当社支援の特徴
最新のサイバーセキュリティリスクを考慮し、形式的なルールではなく、常に変化する脅威に対して有効な対策、お客様の組織規模、業務内容を考慮して実現可能なルールを整備することを重視しています。
<ISOと日本の情報セキュリティ監査制度双方に精通したコンサルタント>
SCS評価制度は経済産業省及び国家サイバー統括室が主管する日本独自の制度です。すでに広く普及している情報セキュリティに関する国際標準ISO/IEC27001と共通する部分もありますが、技術検証等の独自の要求もあります。
当社は、ISMS審査員資格と日本セキュリティ監査協会研修トレーニング講師資格の双方を有するコンサルタントが専門チームを形成しており、ISMSを活かしつつ、日本独自の制度への対応も可能な点が強味です。
<技術検証(脆弱性診断)への対応>
SCS評価制度の★では、インターネットに接続する機器で、特にリスクが高いものを対象に脆弱性診断を行うことが求められます。
当社は脆弱性診断のソリューションを持つパートナーを有しており、最適なスコープで具体的な脆弱性診断をご提案可能です。
<ギャップ分析(方法論)>
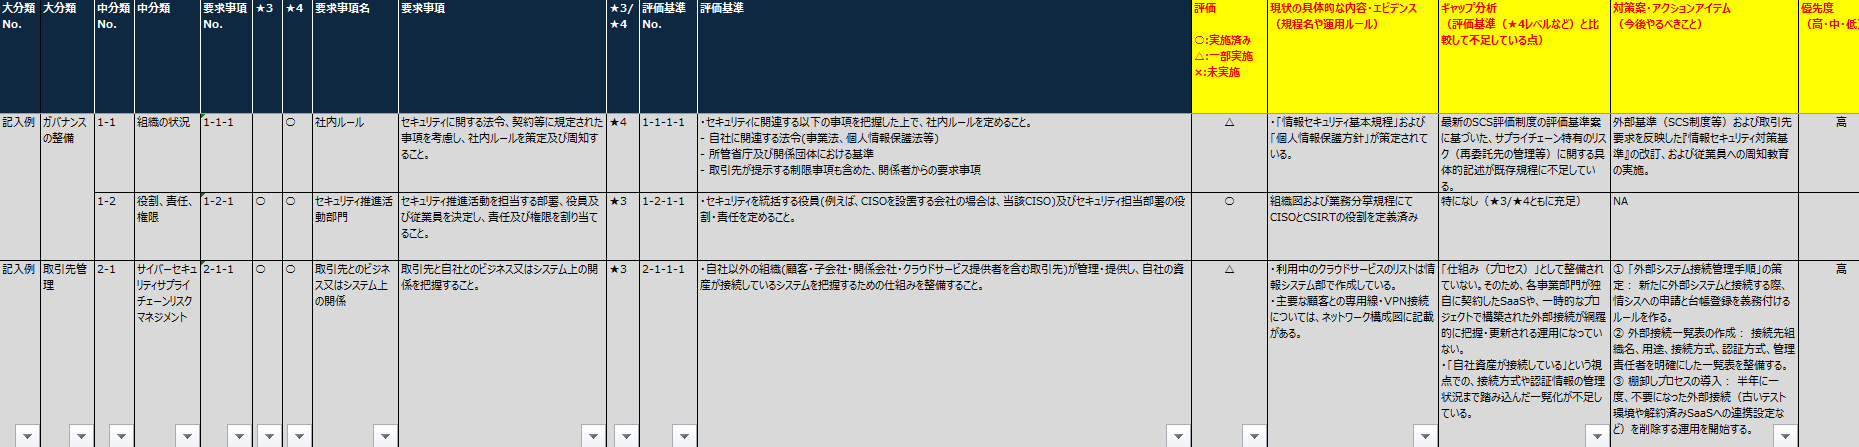
SCS評価制度における★3、★4それぞれが求める事項に対して、お客様の情報セキュリティに関するガバナンス体制、管理策を評価し、充足させる必要がある領域を明確に洗い出します。
ギャップ分析のアプローチにより、既存のセキュリティルール、ISO/IEC27001の仕組を活用することにもつながり、ルールの二重化を防止する効果も期待できます。
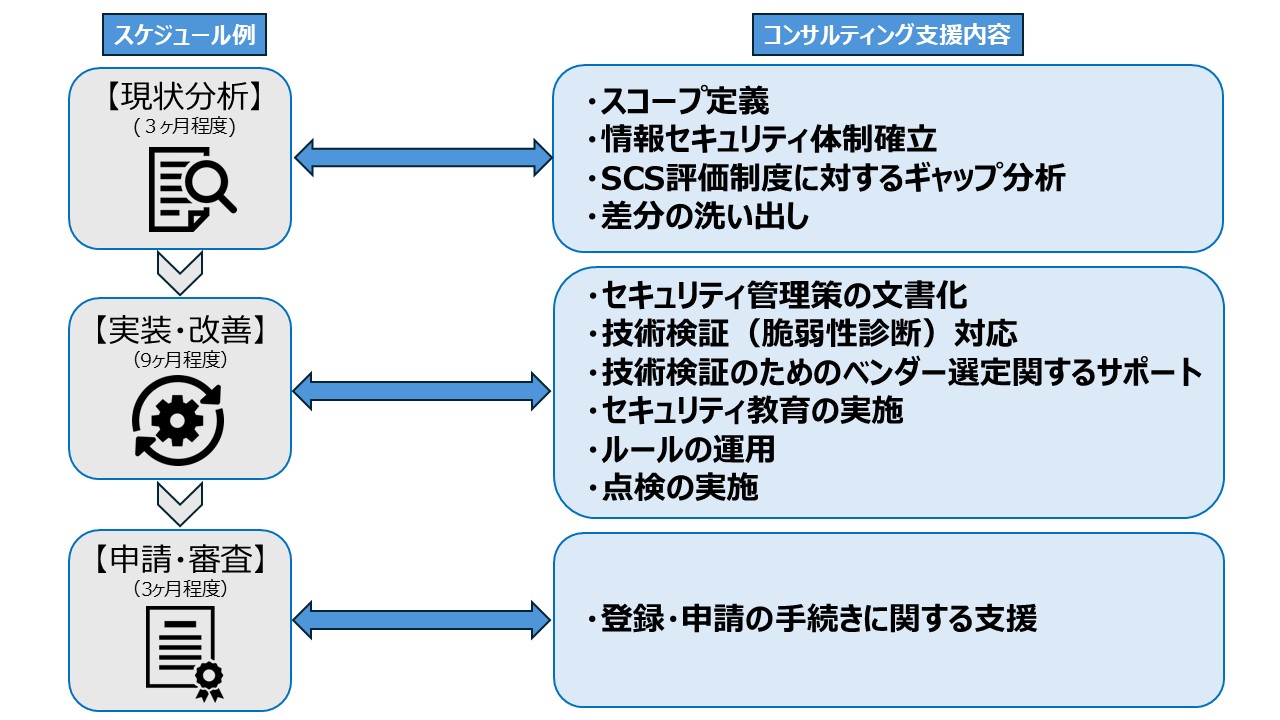
支援内容とスケジュール例
【現状分析】 (3ヶ月程度)
制度の要求事項と自社の現状を比較し、「何が足りないか(ギャップ)」を明確にして対応計画を立てます。
- スコープ定義
- 情報セキュリティ体制確立
- SCS評価制度に対するギャップ分析
- 差分の洗い出し
【実装・改善】(9ヶ月程度)
特定したギャップを解消するため、ルール整備や対策の実行を行い、日々の業務に運用を定着させます。
- セキュリティ管理策の文書化
- 技術検証(脆弱性診断)対応
- 技術検証のためのベンダー選定に関するサポート
- セキュリティ教育の実施
- ルールの運用
- 点検の実施
【申請・審査】(3ヶ月程度)
定着させた運用の成果を審査で証明し、目的である「制度の登録」を実現します。
- 登録・申請の手続きに関する支援
既存規格(ISMS)との役割の違い
セキュリティに関する代表的な国際規格として「ISMS(ISO 27001)」がありますが、新設されるSCS評価制度とは目的や評価の切り口が異なります。
ISMSで「自社の仕組み」を、SCS評価で「取引の実態」をカバーし、これらを組み合わせることで、社内外の双方から、より効果的なセキュリティ対策が実現します。
| 項目 | ISMS | SCS評価 |
| 目的 | 国際基準に沿った 「セキュリティ管理体制」の構築・維持 | サプライチェーン全体の 「サイバーレジリエンス」の向上 |
| 取得範囲 | 組織・業務プロセス | インターネットに接続するIT基盤 |
| 採用する 管理策 | 自社のリスクに合わせて独自に決定 | 国が指定した共通の対策を導入 |
| 審査の観点 | 規格に適合した「仕組みや運用(PDCA)」が継続的に回っているか | 国が求める「具体的なセキュリティ対策」がシステムへ実装されているか |
当社のISMS取得支援サービスの詳細はこちら
よくあるご質問
- この制度への登録は必須(義務)なのでしょうか?
対応しないとどうなりますか? -
評価登録は「任意」です。
一方、ビジネス上は受託元からの要請により実質必須化(取引条件化)する可能性があります。
発注元企業(親会社や元請け)が取引を継続するための選定基準として「★3以上の取得」を要件に掲げるケースも考えられます。
- すでにISMS(ISO27001)やPマークを取得していますが、
それでも新しく対応が必要ですか? -
はい、追加の対応が必要です。
ISMSは「社内の管理体制(PDCAの仕組み)」、Pマークは「個人情報保護」に軸を置いていますが、SCS評価制度は「サプライチェーン全体のサイバー攻撃に対する具体的な技術防御(IT基盤の実装)」を評価するため、カバー範囲が異なります。
ただし、既存の規程や対策を流用できるため、ゼロから始めるより短期間で対応可能です。
- 「★3」と「★4」のどちらを目指すべきですか?
-
取引先からの要請内容や、自社がサプライチェーン上で果たす役割・事故発生時の事業影響度(リスク)によって決まります。
★3: 全てのサプライチェーン企業が最低限実装すべきセキュリティ対策
(専門家確認付き自己評価/有効期間:1年)
★4: サプライチェーン企業等が標準的に目指すべきセキュリティ対策
(第三者評価/有効期間:3年)
★4を目指す場合でも、最初から無理にすべての体制を整えようとすると現場の運用負担が大きくなります。
そのため、まずはベースラインである★3を目標とし、社内運用を定着させながら段階的に★4へステップアップしていくアプローチが現実的です。
ご不明な点やお問合せなどございましたらお気軽にご連絡ください。
当社営業担当がサポートさせて頂きます。