ISMAP
政府情報システムのためのセキュリティ評価制度とは

2027年3月より
基準大幅改訂
「2027年の基準改訂で何が変わるのか、自社システムへの影響範囲を読み解く時間がない…」
「現行運用だけで手一杯。新基準の移行準備まで重なると普段の業務が止まってしまう…」
そのお悩み、最新改訂基準を熟知した専門コンサルタントにお任せください。
独自の分析手法に基づいた現状把握(ギャップ分析)から、具体的な対策ルールづくり、さらには実務のアウトソーシングまで、貴社のリソース状況に合わせた最適なプランで伴走いたします。
ISMAPの体制構築には時間を要するため、前倒しで着手することで計画的にスムーズな登録、移行を実現できます。
- 現行基準でISMAP登録済みのお客様
→改訂内容を早期に把握し、新基準への移行に向けて十分な準備期間を確保できます。
- これからISMAP登録を検討中のお客様
→最初から新基準に準拠した形で構築を進め、改訂後の早期登録を目指せます。
制度の概要
ISMAP(イスマップ)とは、政府調達においてクラウド・バイ・デフォルト原則を採用するにあたり、政府が求めるセキュリティ要求を満たしているクラウドサービスを予め評価・登録することで、政府のクラウドサービス調達におけるセキュリティ水準の確保を図り、円滑なクラウドサービスの導入を実現するための制度です。
日本語名:政府情報システムのためのセキュリティ評価制度
英語名:Information system Security Management and Assessment Program
通称:ISMAP(イスマップ)
参照Web:ISMAP – 政府情報システムのためのセキュリティ評価制度
こんな疑問や不安はありませんか?
Q.1
ITやセキュリティの専門知識を持つ社員がいないが、ISMAPの基準をクリアできるか不安
A.
キックオフから実際の登録まで、ワンストップでフルサポートいたします。
官公庁の「クラウドセキュリティガイドライン」策定にも参画した専門家が、申請後の厳しい質問回答フェーズまで一気通貫で伴走し、迷わない最短ロードマップを提示します。
Q.2
定型的なアドバイスではなく、自社のクラウドサービスを理解して伴走してくれるだろうか
A.
専門コンサルタントが貴社システムの特性を迅速にキャッチアップします。
官公庁での支援実績やJASA(日本セキュリティ監査協会)の講師資格を持つプロが対応。独自の「改訂対応ギャップ分析シート」を活用し、最新の改訂基準との差分を的確に可視化するため、手戻りのない準備が可能です。
Q.3
膨大な申請書類の準備や監査対応などに追われ、普段の仕事が回らなくならないか心配
A.
実務レベルに精通したコンサルタントが、現場に合わせた現実的な対応策を助言します。
最も負担となる「証跡収集」や「母集団定義」をサポート。社内リソースが不足している場合は、ISMAP事務局業務のアウトソーシング(BPO)も承ります。
ISMAP登録のメリット
- 国内クラウド市場のニーズに対応
政府情報システムだけでなく、地方自治体のシステム標準化(ガバメントクラウド)や、高度なセキュリティを重視する民間企業(金融・重要インフラ等)の選定基準としても活用が進んでいます。 - ステークホルダーからの信頼性向上
政府基準をクリアしていることで、経営層のセキュリティに対するコミットメントを客観的に証明できます。 - ブランド力の強化
顧客に対してセキュリティ対策が万全であることを第三者機関の評価として証明でき、競合他社に対する大きな差別化要素となります。
当社支援の特長
<キックオフからISMAP登録までのワンストップでのご支援>
ISMAPはISOと比べて管理策の数が多く、証跡の提出が必要な監査対象期間の定義も厳格なことから、着手してから登録までにかかる期間が長くなる傾向にあります。
監査後の申請フェーズにおいても質問回答が必要になるといった特徴があります。
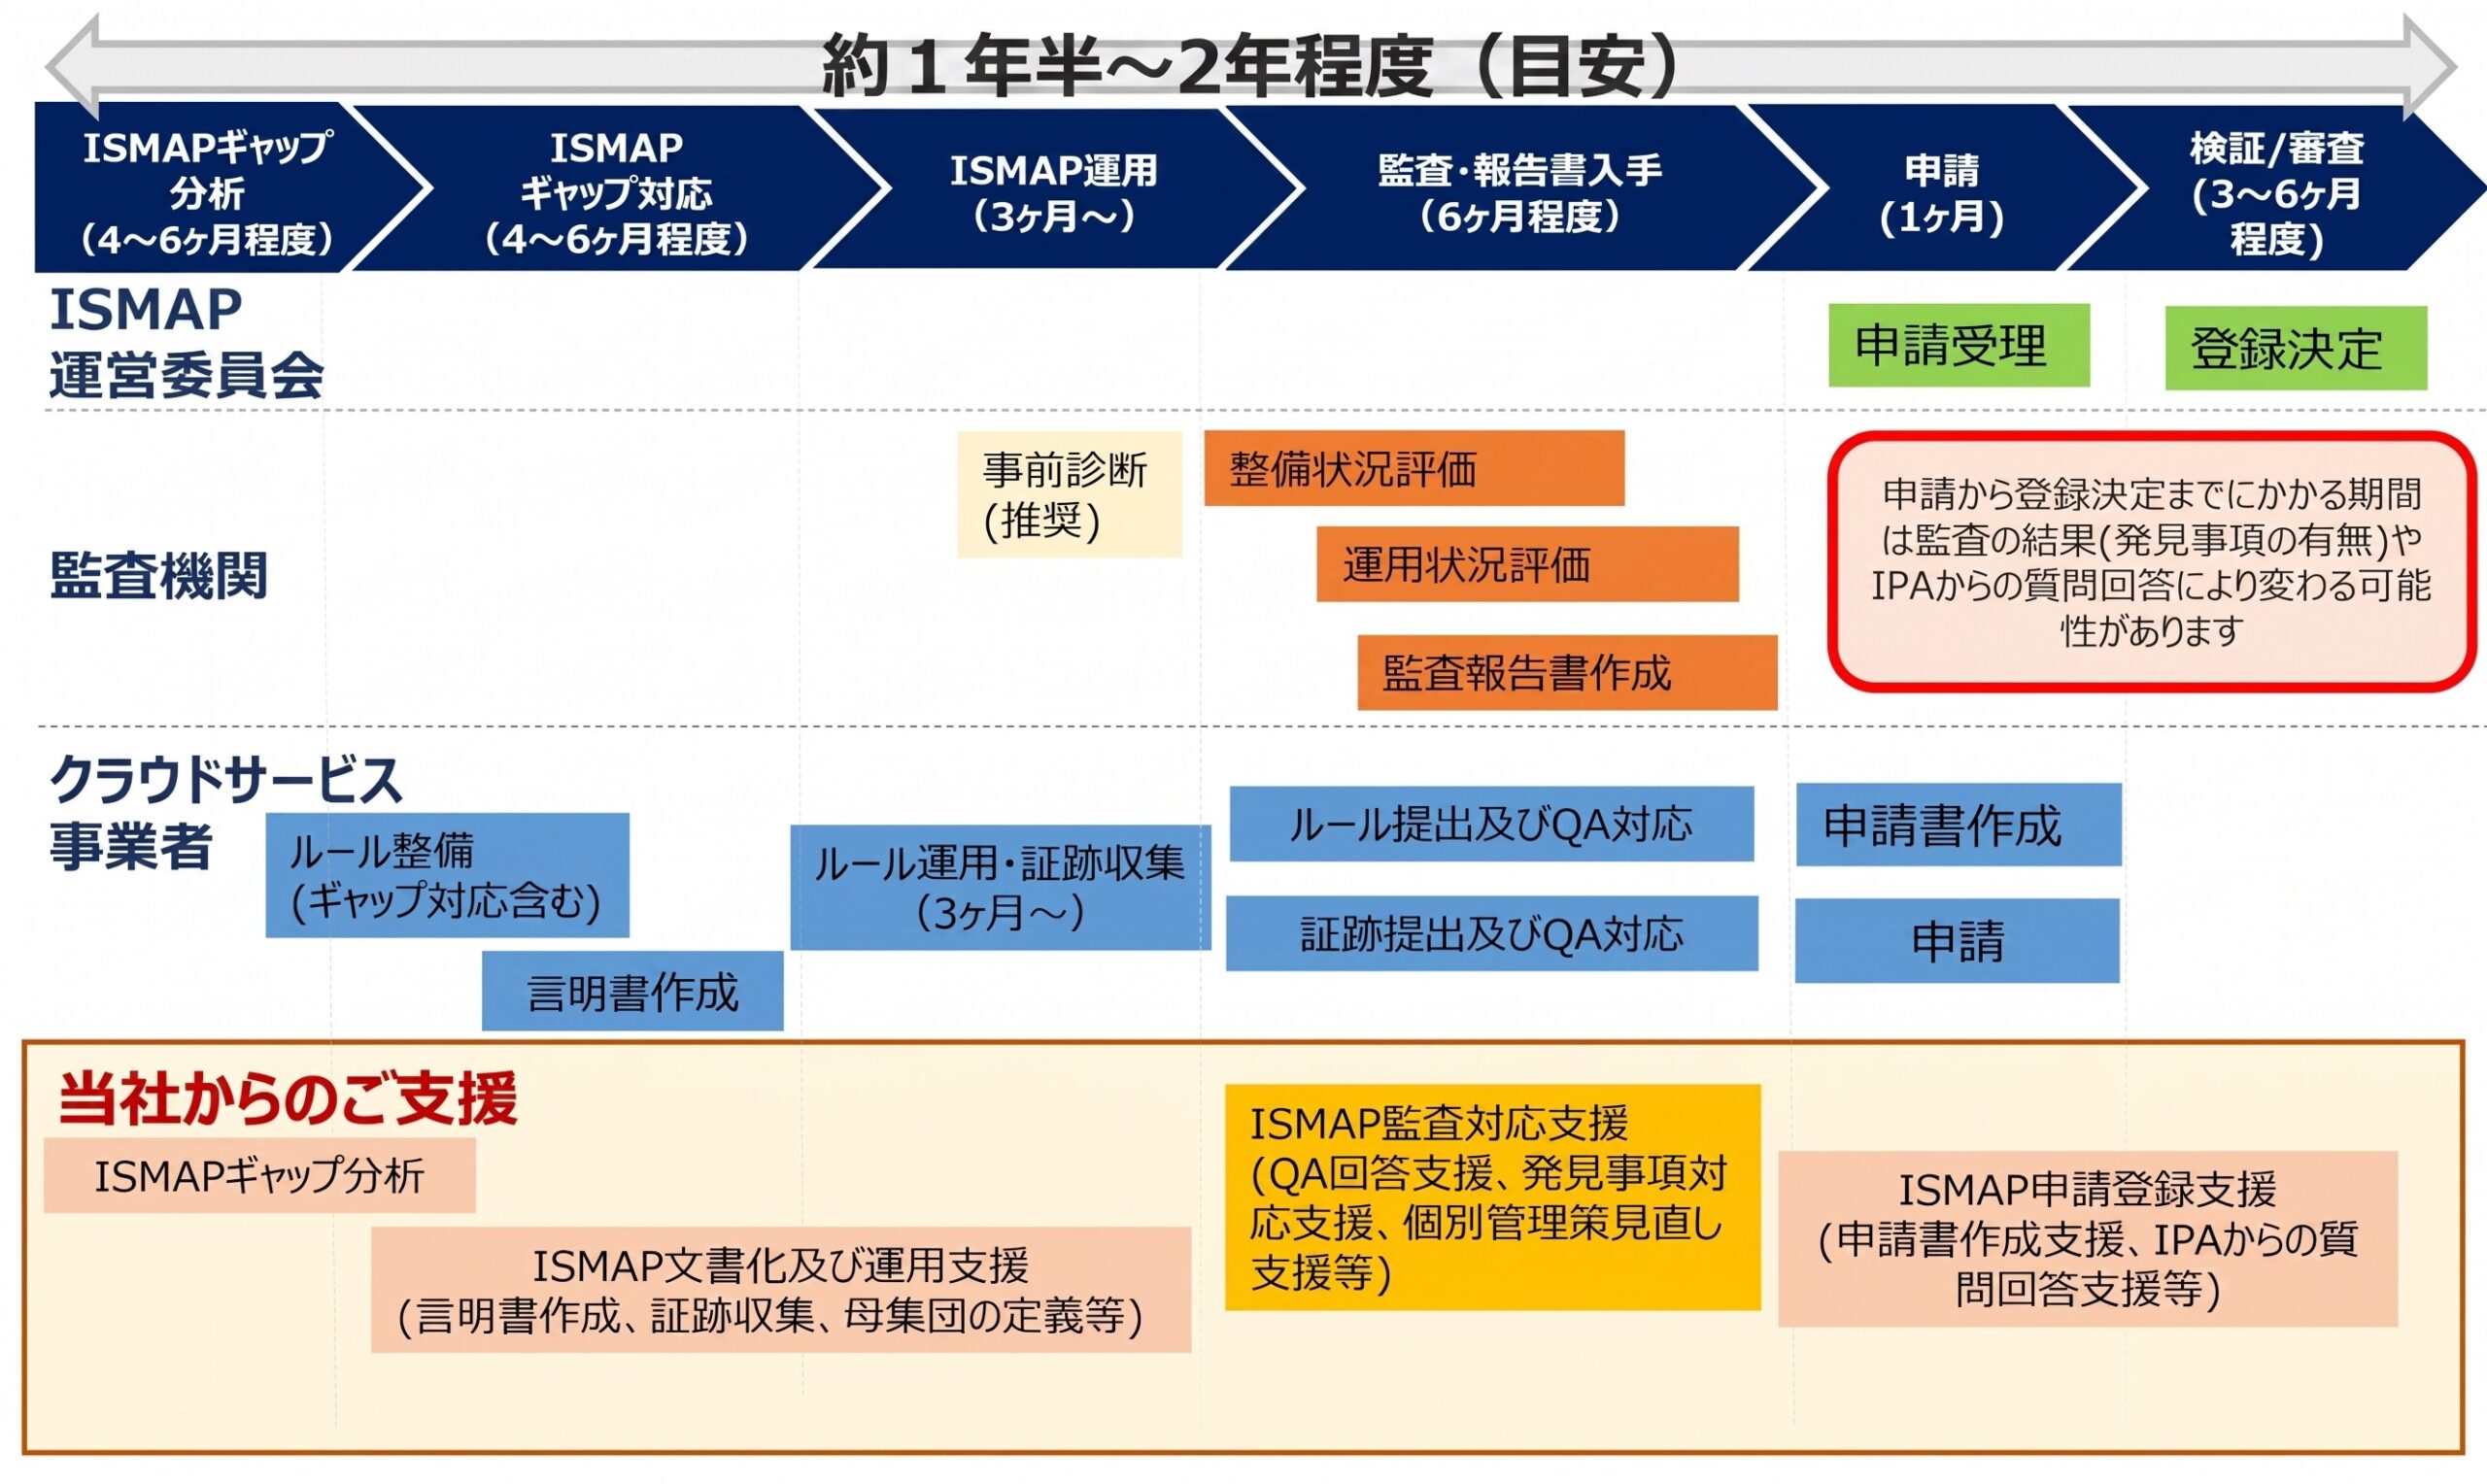
当社は以下のステップでキックオフからISMAP登録までワンストップでご支援が可能です。
①ISMAPギャップ分析支援
②ISMAP文書化及び運用支援
③ISMAP監査対応支援
④ISMAP申請登録支援
<コンサルタントの専門性とISMAPに特化した実務経験>
ISO審査員や審査機関での講師資格を持つ専門家が在籍しております。
ISMAP制度にも関連のある日本セキュリティ監査協会(JASA)の講師資格保持者も擁しており、ルール策定支援から、監査対応に不可欠な証跡収集・母集団定義といった実務レベルまで精通したコンサルティングを提供します。
このような実務経験を活かし、お客様のISMAP事務局業務をアウトソーシングで請け負うことも可能です。
<官公庁における支援実績>
調達基準やセキュリティポリシーの整備において、官公庁に対する支援実績がございます。
また、官公庁におけるクラウドセキュリティガイドラインの策定にも参画しております。
<独自の改訂対応ギャップ分析シート>
最新の改訂案と現行基準の差分を可視化するためのギャップ分析シートを活用し、効率よく改訂されたISMAP基準への対応をご支援可能です。
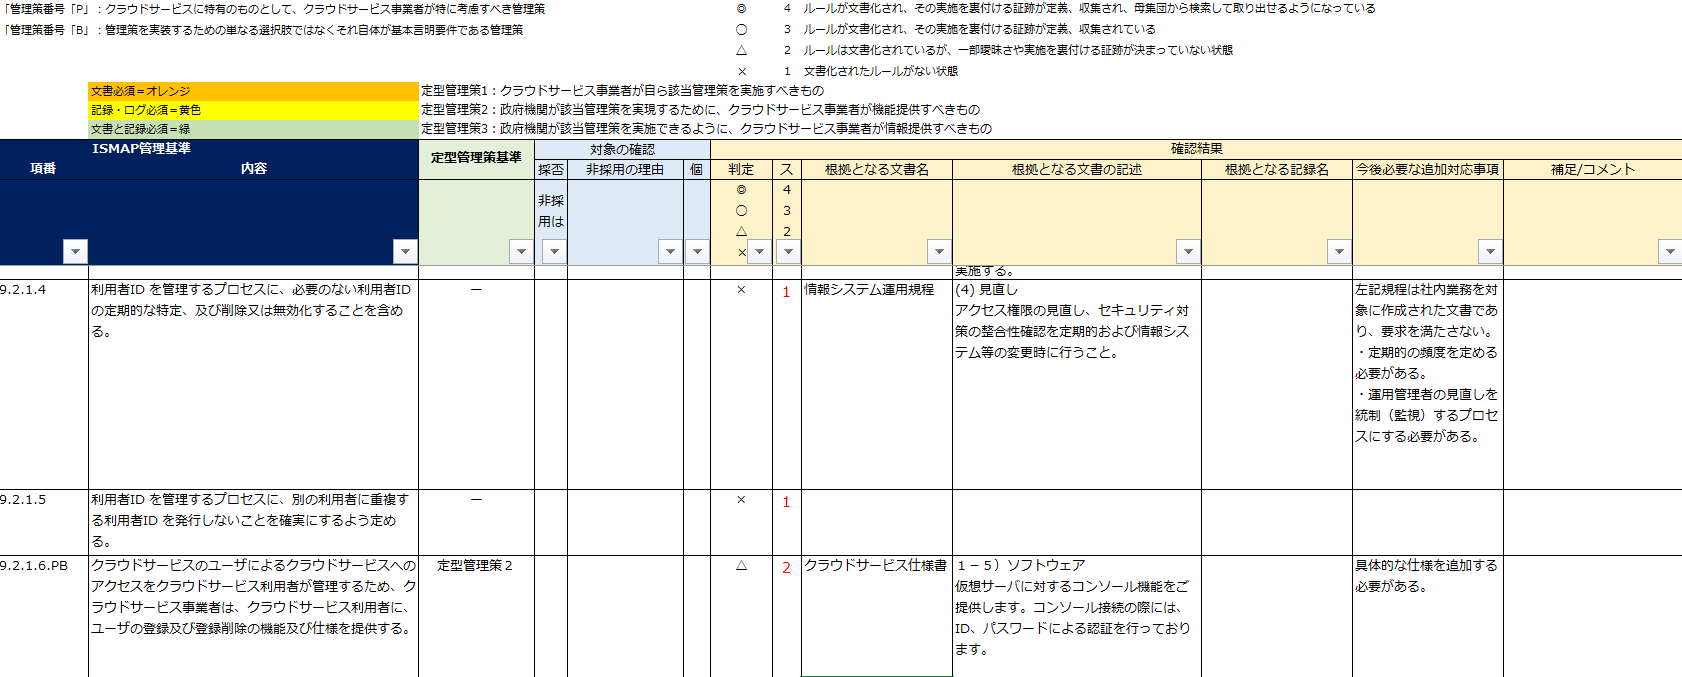
支援内容とスケジュール例
- ISMAPギャップ分析
- ISMAP文書化及び運用支援(言名書作成、証跡収集、母集団の定義 等)
- ISMAP監査対応支援(QA回答支援、発見事項対応支援、個別管理策見直し支援 等)
- ISMAP申請登録支援(申請書作成支援、IPAからの質問回答支援 等)
事例・実績
新基準の改定ポイント
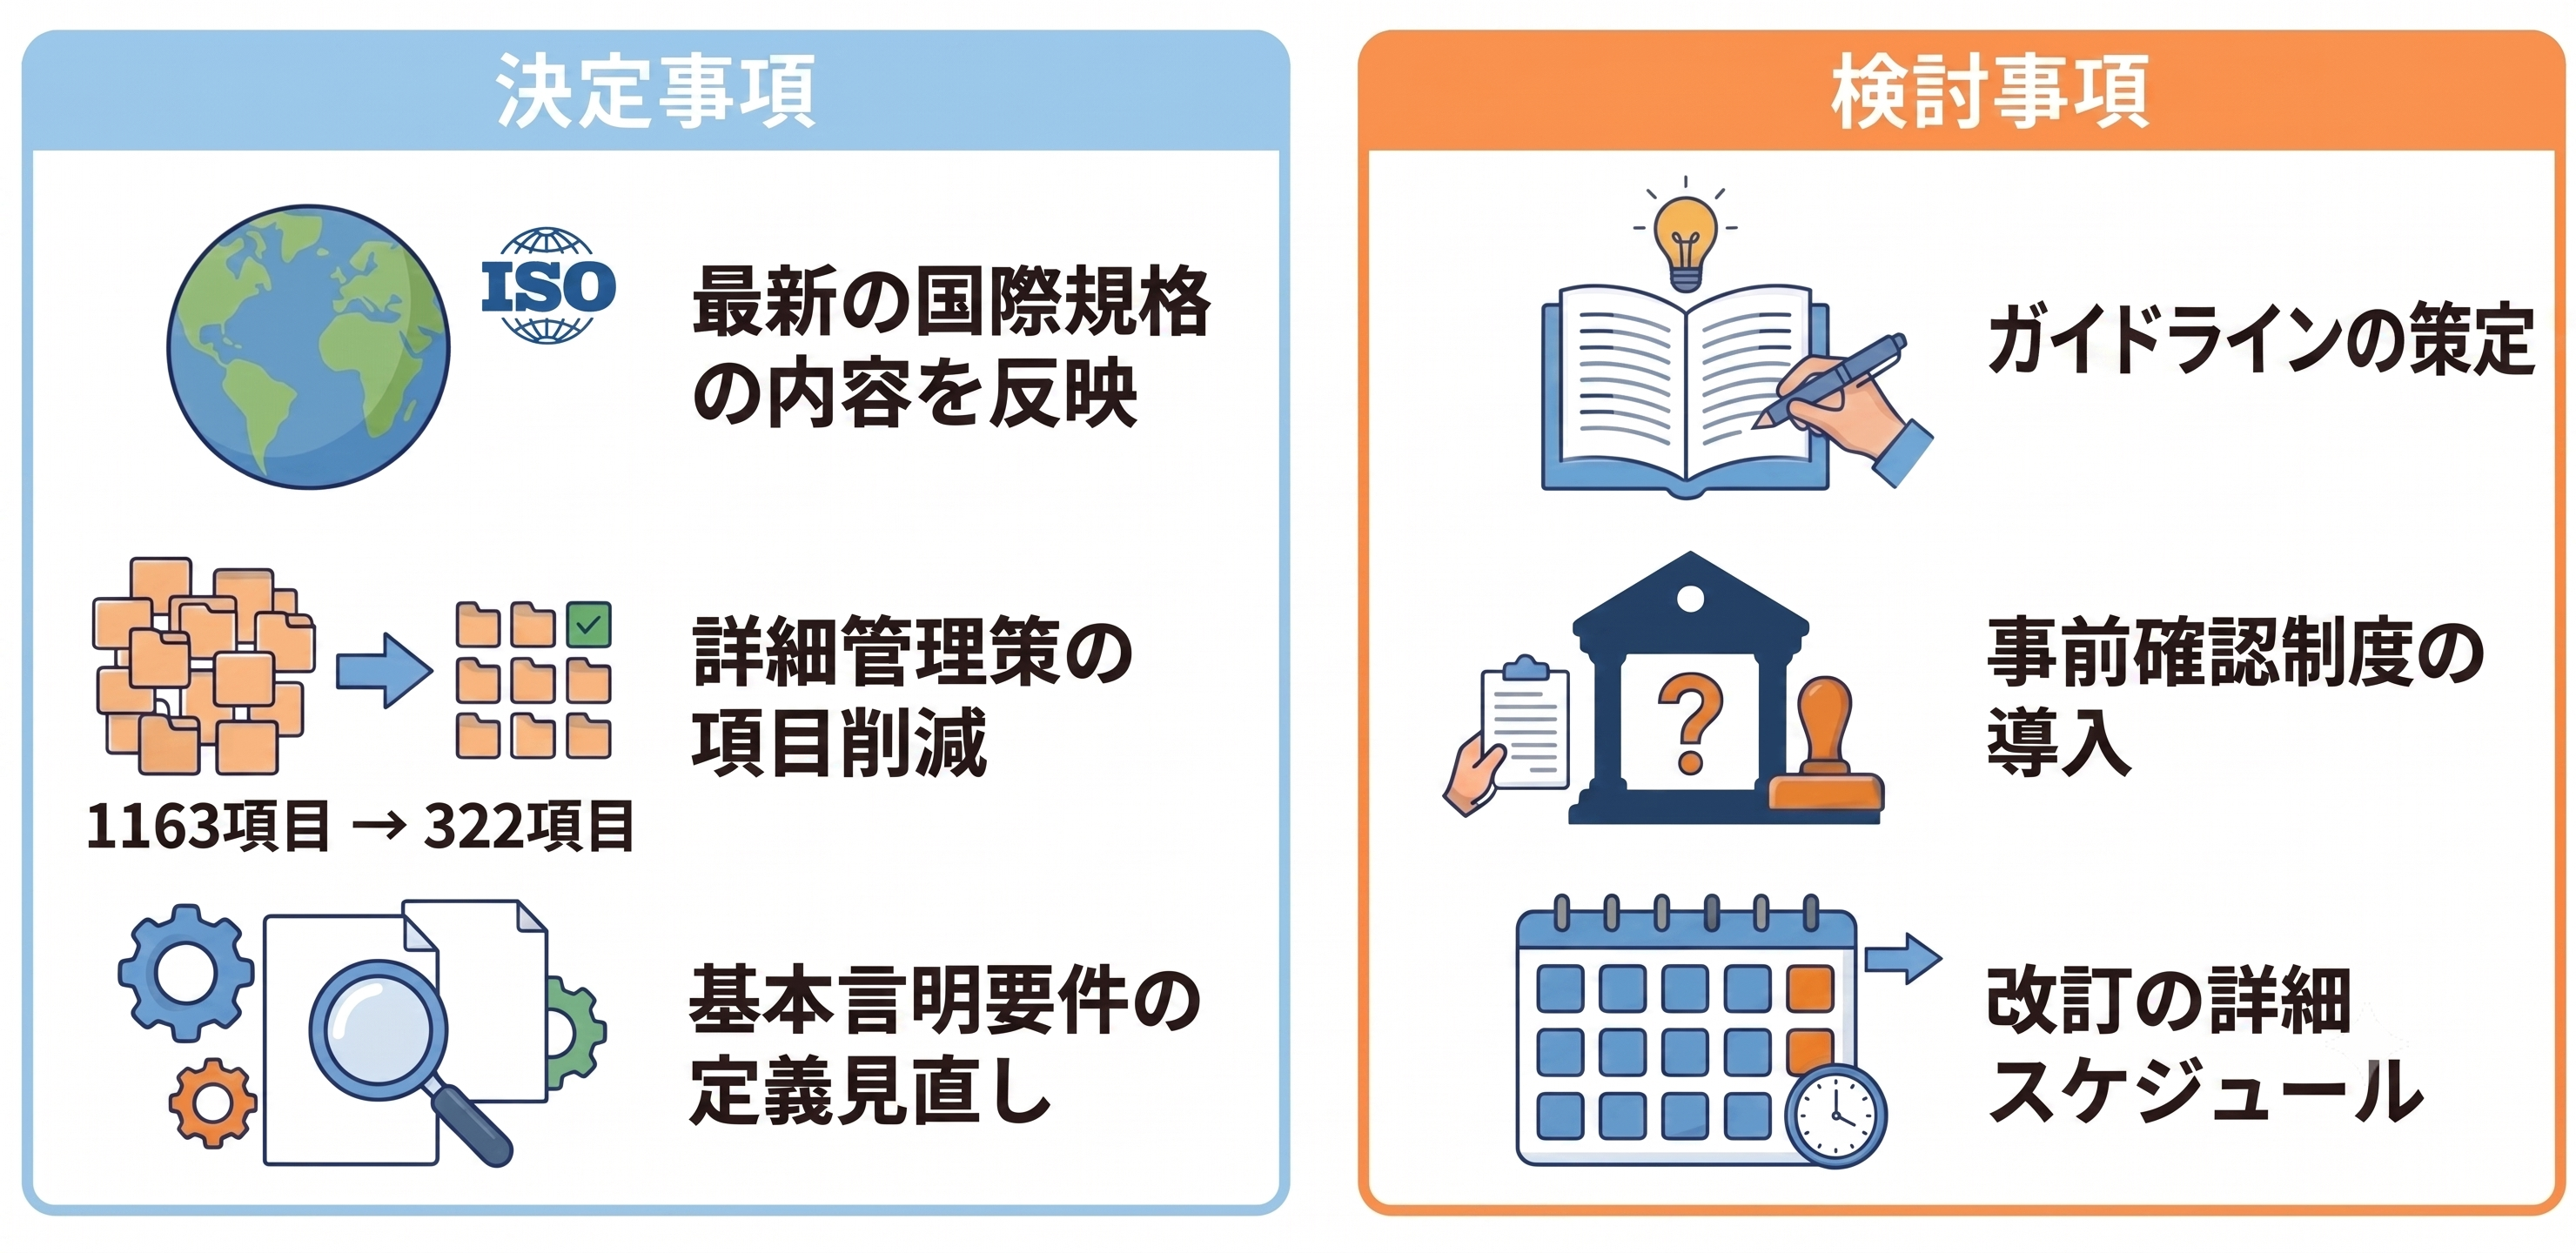
今回の改訂は、最新の国際情勢を反映し、「手続きの効率化」と「セキュリティの実効性向上」を目指した見直しです。
- 最新の国際規格への準拠
- 管理項目を大幅に集約(1,163項目 → 322項目に厳選)
- 「基本言明要件」の定義見直し
また、要件がシンプルになった分、「自社の場合、どう落とし込めばいいか」を迷わず進められるよう、実施方法のヒントとなる以下の仕組みの導入もあわせて検討されています。
- 「手引き」の拡充
具体的な実施要領をガイドラインとして整備し、基準の明確化を図ります。 - 「事前確認制度」の導入
監査を受ける前に、管理策の妥当性を当局へ確認できる制度です。監査後の大幅な手戻りや修正を未然に防ぎ、スムーズな登録へと導きます。
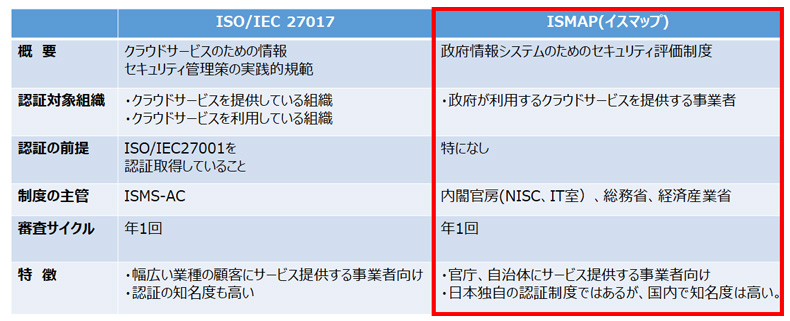
ISMSクラウドセキュリティ(ISO/IEC27017)との比較
同じクラウドの安全性を示す枠組みですが、「日本政府の評価制度(ISMAP)」と「国際規格(ISO/IEC 27017)」という大きな違いがあります。
求める信頼性の高さだけでなく、取得にかかるコストや運用負荷も大きく異なるため、自社の目的に合わせた適切な評価制度・規格の選択が重要です。
当社の ISMSクラウドセキュリティ取得支援サービスの詳細はこちら
よくあるご質問
- ISMS(ISO/IEC 27001)やISO/IEC 27017を取得していなくても、登録を目指せますか?
-
はい、未取得でも申請・登録は可能です。
ただし、基礎的な情報セキュリティ体制が必要となるため、未取得の場合はまずISO/IEC27001、27017取得を目指す等、段階的な対応が推奨されます。
当社ではISO認証取得の支援実績も豊富ですので、一からの体制構築をサポートいたします。
- 2027年3月の改訂を待ってから着手した方が良いですか?
-
いいえ、今から着手することをおすすめいたします。
ISMAP構築・運用・証跡蓄積には一定の期間を要します。今から開始することで、2027年の改訂タイミングに合わせてスムーズに新基準(322項目)で登録完了を目指せます。
- 「ISMAP」と「ISMAP-LIU」の違いは何ですか?
-
扱う情報の重要度と審査基準の重さが異なります。
ISMAP-LIU(Low-Impact Use)は、万が一の情報漏えいでも影響が小さい業務効率化ツール等を対象としており、管理基準や監査の負担が軽減されています。自社サービスの用途に合わせて最適な制度を選択する必要があります。
- 登録の有効期限はありますか?更新は必要ですか?
-
有効期限は、監査対象期間の末日の翌日から1年4ヶ月間です。
ISMAPの登録を維持するためには、毎年定期的な監査を受け、更新申請を行う必要があります。
ご不明な点やお問合せなどございましたらお気軽にご連絡ください。
当社営業担当がサポートさせて頂きます。
お気軽にお問い合わせください。03-5366-4016受付時間 9:00-18:00 [ 土・日・祝日除く ]
お問い合わせ